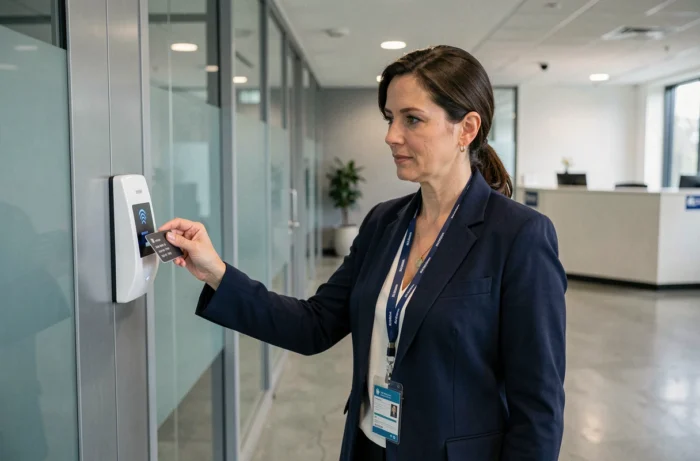
Un proyecto de control de acceso por tarjeta no se limita a la elección entre MIFARE Classic y DESFire. La fiabilidad del sistema depende primero de la arquitectura de comunicación entre lectores, controladores y software de supervisión, y luego de la política de gestión de identificadores. Aquí detallamos los puntos técnicos que los guías generalistas pasan por alto.
Vulnerabilidades del protocolo RFID y protección anti-clonación de las tarjetas
Las tarjetas MIFARE Classic utilizan un cifrado propietario (Crypto-1) que ha sido vulnerado desde hace más de una década. Un dispositivo de consumo como el Flipper Zero permite leer, copiar y reproducir un identificador Classic en cuestión de segundos. Desplegar este tipo de tarjeta equivale a instalar una cerradura cuya llave se duplica en un aparcamiento.
MIFARE DESFire EV2 o EV3 con cifrado AES de 128 bits constituye la base mínima para un sitio profesional. El lector y la tarjeta establecen una autenticación mutua antes de cualquier intercambio de datos, lo que bloquea la reproducción y el clonaje pasivo. Algunos integradores también ofrecen tarjetas con un identificador diversificado por sitio, haciendo que una tarjeta copiada sea inutilizable en otro perímetro.
Antes de implementar un control de acceso por tarjeta, recomendamos verificar que el lector seleccionado soporte la validación criptográfica completa y no solo la lectura del UID, ya que algunos modelos de gama baja solo leen el número de serie no cifrado de la tarjeta, anulando toda la seguridad de DESFire.
Tarjeta física o identificador móvil: arbitraje técnico para sus locales
Según los datos de HID publicados en 2024, el 39 % de las organizaciones ya utilizan identidades móviles. El identificador de acceso se convierte en un token digital almacenado en Google Wallet o en el monedero de iOS, con consecuencias directas en la gestión operativa.
Ventajas concretas del badge móvil
- Revocación instantánea a distancia, sin necesidad de recuperar una tarjeta física al salir un colaborador. El token se elimina del monedero en cuestión de segundos desde la consola de administración.
- Delegación de acceso temporal mediante enlace o código QR, útil para visitantes y proveedores. No hay necesidad de gestionar un stock de tarjetas para visitantes ni de mantener un depósito.
- Eliminación del riesgo de clonación física, ya que el identificador se basa en un elemento seguro (Secure Element) del smartphone, no legible por un lector de terceros.
Restricciones a evaluar
La tarjeta móvil supone que cada usuario dispone de un smartphone compatible con NFC o BLE. En un entorno industrial o logístico, esta suposición no siempre se sostiene. La coexistencia de la tarjeta física DESFire y el identificador móvil en los mismos lectores es posible, pero requiere lectores multiprotocolo y un software de supervisión capaz de gestionar ambos tipos de identificadores en un único repositorio.
El costo de las licencias por identificador móvil varía según el editor. En un sitio con varios cientos de usuarios, la diferencia de costo total puede hacer que la tarjeta física sea más pertinente si la rotación de personal se mantiene baja.
Arquitectura de red y conformidad NIS2 del sistema de control de acceso
La directiva NIS2, cuya transposición al derecho francés ha tardado, impone a las entidades concernidas requisitos reforzados sobre la seguridad de los sistemas de información, incluidos los sistemas de control de acceso físico conectados a la red IT. Un controlador de acceso conectado a la LAN de la empresa se convierte en un vector de ataque potencial si no está segmentado.
Observamos que la mayoría de las instalaciones en PYMEs aún colocan los controladores en la misma VLAN que los puestos de trabajo. Aislar los controladores de acceso en una VLAN dedicada con filtrado estricto limita la superficie de ataque. El flujo entre el software de supervisión y los controladores debe transitar en TLS, y las contraseñas por defecto de los controladores deben ser cambiadas al momento de la puesta en servicio.
Supervisión en la nube o local
Las soluciones en la nube simplifican el mantenimiento y las actualizaciones de seguridad, pero introducen una dependencia de la conexión a Internet. En caso de corte, el controlador debe funcionar en modo autónomo con su base local de derechos. Verifique la capacidad de almacenamiento incorporado del controlador y la política de sincronización al reconectar.
Una arquitectura local mantiene el control total sobre los datos de trazabilidad. Sigue siendo privilegiada en sectores sujetos a fuertes restricciones regulatorias (defensa, salud, sitios Seveso).
Dimensionamiento y elección del bloqueo por zona
El tipo de órgano de bloqueo condiciona la fiabilidad tanto como la tarjeta misma. Un cerrojo eléctrico de emisión es adecuado para una puerta interior ligera, pero libera el pestillo en caso de corte de energía, lo que plantea un problema de seguridad en una salida hacia el exterior.
- Ventosa electromagnética (de 300 a 600 kg de retención según el modelo) para puertas cortafuegos y accesos exteriores. Funciona en modo “fail-safe”: la puerta se desbloquea en caso de corte, de acuerdo con los requisitos de evacuación en caso de incendio.
- Cerrojo eléctrico de ruptura para locales técnicos donde la puerta debe permanecer bloqueada incluso sin alimentación (“fail-secure”).
- Cerradura motorizada para puertas de alto tránsito que requieren un bloqueo multipunto, especialmente los accesos principales de edificios terciarios.
Cada punto de acceso debe ser tratado individualmente en función de su exposición, de su clasificación contra incendios y de su volumen de tránsito. Un cuadro de zonificación que cruce estos criterios con el tipo de bloqueo evita errores de dimensionamiento.
La trazabilidad de los accesos, la gestión precisa de los horarios por perfil de usuario y la capacidad de revocar un identificador en tiempo real forman el tríptico funcional de un sistema fiable. Una tarjeta bien cifrada en un controlador mal configurado sigue siendo una vulnerabilidad. La robustez del control de acceso depende tanto de la configuración de red y la política de administración como de la elección de la tecnología de la tarjeta.