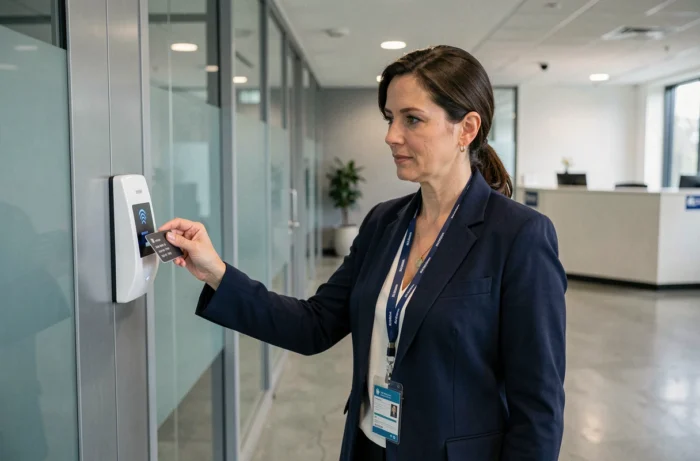
Ein Zugangskontrollprojekt mit Badge beschränkt sich nicht nur auf die Wahl zwischen MIFARE Classic und DESFire. Die Zuverlässigkeit des Systems hängt zunächst von der Kommunikationsarchitektur zwischen Lesegeräten, Controllern und Überwachungssoftware ab, dann von der Richtlinie zur Verwaltung der Identifikatoren. Hier erläutern wir die technischen Punkte, die in allgemeinen Leitfäden nur gestreift werden.
Schwachstellen des RFID-Protokolls und Schutz vor Klonen von Badges
MIFARE Classic-Badges verwenden eine proprietäre Verschlüsselung (Crypto-1), die seit mehr als einem Jahrzehnt geknackt ist. Ein Verbrauchergerät wie der Flipper Zero ermöglicht es, eine Classic-ID in wenigen Sekunden zu lesen, zu kopieren und wiederzugeben. Die Bereitstellung dieses Badge-Typs entspricht der Installation eines Schlosses, dessen Schlüssel auf einem Parkplatz dupliziert wird.
MIFARE DESFire EV2 oder EV3 mit AES 128-Bit-Verschlüsselung bildet das Mindestfundament für eine professionelle Einrichtung. Der Leser und das Badge führen eine gegenseitige Authentifizierung durch, bevor Daten ausgetauscht werden, was das Replay und das passive Klonen blockiert. Einige Integratoren bieten auch Badges mit einem standortspezifischen Identifikator an, wodurch ein kopiertes Badge an einem anderen Standort unbrauchbar wird.
Vor der Einrichtung einer Zugangskontrolle mit Badge empfehlen wir zu überprüfen, ob der gewählte Leser die vollständige kryptografische Validierung unterstützt und nicht nur das Lesen der UID, da einige Modelle der unteren Preisklasse sich damit begnügen, die unverschlüsselte Seriennummer des Badges zu lesen, was die gesamte Sicherheit von DESFire zunichte macht.
Physisches Badge oder mobiles Identifikationsmittel: technische Abwägung für Ihre Räumlichkeiten
Laut den 2024 veröffentlichten Daten von HID nutzen bereits 39 % der Organisationen mobile Identitäten. Der Zugangscode wird zu einem digitalen Token, das in Google Wallet oder der iOS-Brieftasche gespeichert ist, mit direkten Auswirkungen auf das operative Management.
Konkrete Vorteile des mobilen Badges
- Instantane Rücknahme aus der Ferne, ohne ein physisches Badge beim Ausscheiden eines Mitarbeiters zurückzuholen. Das Token wird innerhalb von Sekunden über die Administrationskonsole aus der Brieftasche gelöscht.
- Temporäre Zugangsdelegation über einen Link oder QR-Code, nützlich für Besucher und Dienstleister. Kein Bestand an Besucherausweisen zu verwalten und keine Hinterlegung zu beachten.
- Eliminierung des Risikos von Hardware-Klonen, da der Identifikator auf einem sicheren Element (Secure Element) des Smartphones basiert, das von einem Drittleser nicht gelesen werden kann.
Zu bewertende Einschränkungen
Das mobile Badge setzt voraus, dass jeder Benutzer über ein NFC- oder BLE-kompatibles Smartphone verfügt. In einer industriellen oder logistischen Umgebung ist diese Annahme nicht immer gegeben. Die Koexistenz von DESFire physischen Badges und mobilen Identifikatoren an denselben Lesegeräten ist möglich, erfordert jedoch Multi-Protokoll-Leser und eine Überwachungssoftware, die beide Arten von Identifikatoren in einem einheitlichen Verzeichnis verwalten kann.
Die Kosten für Lizenzen pro mobilem Identifikator variieren je nach Anbieter. An einem Standort mit mehreren Hundert Nutzern kann die Gesamtkostenabweichung das physische Badge relevanter machen, wenn die Fluktuation gering bleibt.
Netzwerkarchitektur und NIS2-Konformität des Zugangskontrollsystems
Die NIS2-Richtlinie, deren Umsetzung in französisches Recht verspätet ist, stellt an die betroffenen Stellen erhöhte Anforderungen an die Sicherheit von Informationssystemen, einschließlich der physisch mit dem IT-Netzwerk verbundenen Zugangskontrollsysteme. Ein Zugangskontroller, der mit dem LAN des Unternehmens verbunden ist, wird zu einem potenziellen Angriffspunkt, wenn er nicht segmentiert ist.
Wir beobachten, dass die Mehrheit der Installationen in KMUs die Controller immer noch im selben VLAN wie die Büroarbeitsplätze platziert. Die Isolierung der Zugangskontroller in einem dedizierten VLAN mit strenger Filterung verringert die Angriffsfläche. Der Datenverkehr zwischen der Überwachungssoftware und den Controllern sollte über TLS erfolgen, und die Standardpasswörter der Controller sollten sofort nach der Inbetriebnahme geändert werden.
Cloud- oder On-Premise-Überwachung
Cloud-Lösungen vereinfachen die Wartung und Sicherheitsupdates, bringen jedoch eine Abhängigkeit von der Internetverbindung mit sich. Im Falle eines Ausfalls muss der Controller im autonomen Modus mit seiner lokalen Berechtigungsdatenbank funktionieren. Überprüfen Sie die Speicherkapazität des Controllers und die Synchronisationsrichtlinie bei der Wiederverbindung.
Eine On-Premise-Architektur behält die vollständige Kontrolle über die Nachverfolgbarkeit der Daten. Sie bleibt in Sektoren, die strengen regulatorischen Anforderungen unterliegen (Verteidigung, Gesundheit, Seveso-Standorte), bevorzugt.
Dimensionierung und Wahl der Verriegelung nach Zone
Die Art des Verriegelungsorgans bestimmt die Zuverlässigkeit ebenso wie das Badge selbst. Ein Elektromagnetverschluss eignet sich für eine leichte Innentür, gibt jedoch bei einem Stromausfall den Riegel frei, was ein Sicherheitsproblem bei einem Ausgang ins Freie darstellt.
- Elektromagnetische Halterung (von 300 bis 600 kg Haltekraft je nach Modell) für Brandschutztüren und Außenzugänge. Sie funktioniert im “Fail-Safe”-Modus: Die Tür wird im Falle eines Ausfalls entriegelt, gemäß den Anforderungen an die Brandevakuierung.
- Elektromagnetischer Riegel mit Unterbrechung für technische Räume, in denen die Tür auch ohne Stromversorgung verriegelt bleiben muss (“Fail-Secure”).
- Motorisiertes Schloss für stark frequentierte Türen, die eine Mehrpunktverriegelung erfordern, insbesondere für die Hauptzugänge von Bürogebäuden.
Jeder Zugangspunkt muss individuell in Abhängigkeit von seiner Exposition, seiner Brandklassifizierung und seinem Verkehrsvolumen behandelt werden. Eine Zonierungstabelle, die diese Kriterien mit der Art der Verriegelung kombiniert, vermeidet Dimensionierungsfehler.
Die Nachverfolgbarkeit der Zugänge, das feine Management der Zeitfenster nach Benutzerprofil und die Fähigkeit, einen Identifikator in Echtzeit zu widerrufen, bilden das funktionale Dreieck eines zuverlässigen Systems. Ein gut verschlüsseltes Badge auf einem schlecht konfigurierten Controller bleibt eine Schwachstelle. Die Robustheit der Zugangskontrolle hängt ebenso von der Netzwerkkonfiguration und der Verwaltungspolitik ab wie von der Wahl der Badge-Technologie.