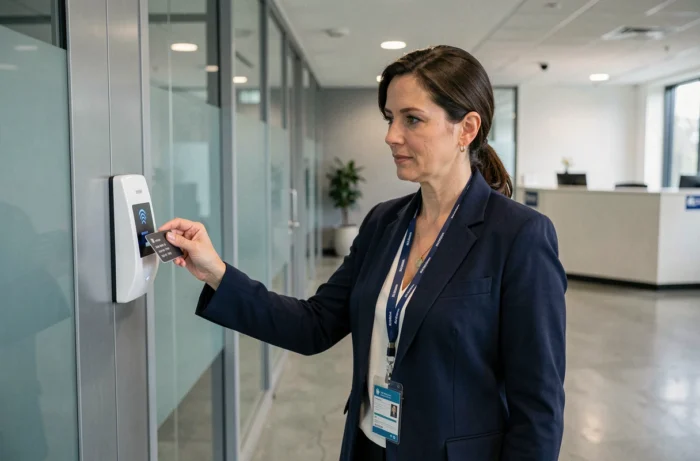
Um projeto de controle de acesso por crachá não se resume à escolha entre MIFARE Classic e DESFire. A confiabilidade do sistema depende primeiro da arquitetura de comunicação entre leitores, controladores e software de supervisão, e depois da política de gestão de identificadores. Aqui, detalhamos os pontos técnicos que os guias generalistas apenas mencionam.
Vulnerabilidades do protocolo RFID e proteção contra clonagem de crachás
Os crachás MIFARE Classic utilizam uma criptografia proprietária (Crypto-1) quebrada há mais de uma década. Um dispositivo de consumo como o Flipper Zero permite ler, copiar e reproduzir um identificador Classic em poucos segundos. Implantar esse tipo de crachá equivale a instalar uma fechadura cuja chave se duplica em um estacionamento.
MIFARE DESFire EV2 ou EV3 com criptografia AES de 128 bits constitui a base mínima para um site profissional. O leitor e o crachá estabelecem uma autenticação mútua antes de qualquer troca de dados, o que bloqueia a reprodução e a clonagem passiva. Alguns integradores também oferecem crachás com um identificador diversificado por site, tornando um crachá copiado inutilizável em outro perímetro.
Antes de implementar um controle de acesso por crachá, recomendamos verificar se o leitor escolhido suporta a validação criptográfica completa e não apenas a leitura do UID, pois alguns modelos de baixo custo se contentam em ler o número de série não criptografado do crachá, anulando toda a segurança DESFire.
Crachá físico ou identificador móvel: arbitragem técnica para suas instalações
De acordo com os dados da HID publicados em 2024, 39% das organizações já utilizam identidades móveis. O identificador de acesso torna-se um token digital armazenado no Google Wallet ou na carteira iOS, com consequências diretas na gestão operacional.
Vantagens concretas do crachá móvel
- Revogação instantânea à distância, sem a necessidade de recuperar um crachá físico quando um colaborador sai. O token é removido da carteira em poucos segundos a partir do console de administração.
- Delegação de acesso temporário por link ou QR code, útil para visitantes e prestadores de serviços. Sem estoque de crachás de visitantes para gerenciar nem depósito a ser mantido.
- Eliminação do risco de clonagem física, uma vez que o identificador se baseia em um elemento seguro (Secure Element) do smartphone, não legível por um leitor de terceiros.
Restrições a serem avaliadas
O crachá móvel pressupõe que cada usuário tenha um smartphone compatível com NFC ou BLE. Em um ambiente industrial ou logístico, essa suposição nem sempre se sustenta. A coexistência de crachás físicos DESFire e identificadores móveis nos mesmos leitores é possível, mas exige leitores multiprotocólo e um software de supervisão capaz de gerenciar os dois tipos de identificadores em um repositório único.
O custo das licenças por identificador móvel varia conforme o editor. Em um site com várias centenas de usuários, a diferença de custo total pode tornar o crachá físico mais pertinente se a rotatividade permanecer baixa.
Arquitetura de rede e conformidade NIS2 do sistema de controle de acesso
A diretiva NIS2, cuja transposição para a legislação francesa atrasou, impõe às entidades envolvidas requisitos reforçados sobre a segurança dos sistemas de informação, incluindo os sistemas de controle de acesso físico conectados à rede de TI. Um controlador de acesso conectado à LAN da empresa torna-se um vetor de ataque potencial se não for segmentado.
Observamos que a maioria das instalações em PMEs ainda coloca os controladores na mesma VLAN que as estações de trabalho. Isolar os controladores de acesso em uma VLAN dedicada com filtragem rigorosa limita a superfície de ataque. O fluxo entre o software de supervisão e os controladores deve transitar em TLS, e as senhas padrão dos controladores devem ser alteradas assim que forem colocadas em operação.
Supervisão em nuvem ou local
As soluções em nuvem simplificam a manutenção e as atualizações de segurança, mas introduzem uma dependência da conexão com a Internet. Em caso de queda, o controlador deve funcionar em modo autônomo com sua base local de direitos. Verifique a capacidade de armazenamento embarcado do controlador e a política de sincronização na reconexão.
Uma arquitetura local mantém o controle total dos dados de rastreabilidade. Ela continua sendo privilegiada em setores sujeitos a fortes restrições regulatórias (defesa, saúde, sites Seveso).
Dimensionamento e escolha do bloqueio por zona
O tipo de mecanismo de bloqueio condiciona a confiabilidade tanto quanto o crachá em si. Um fecho elétrico de emissão é adequado para uma porta interna leve, mas libera o trinco em caso de queda de energia, o que representa um problema de segurança em uma saída que dá para o exterior.
- Ventosa eletromagnética (de 300 a 600 kg de retenção, dependendo do modelo) para portas corta-fogo e acessos externos. Ela funciona em modo “fail-safe”: a porta se destranca em caso de queda de energia, conforme as exigências de evacuação em caso de incêndio.
- Fecho elétrico de ruptura para locais técnicos onde a porta deve permanecer trancada mesmo sem alimentação (“fail-secure”).
- Fechadura motorizada para portas de alto tráfego que exigem um bloqueio multiponto, especialmente os acessos principais de edifícios comerciais.
Cada ponto de acesso deve ser tratado individualmente com base em sua exposição, classificação de incêndio e volume de tráfego. Um quadro de zonificação que cruza esses critérios com o tipo de bloqueio evita erros de dimensionamento.
A rastreabilidade dos acessos, a gestão precisa dos horários por perfil de usuário e a capacidade de revogar um identificador em tempo real formam o tripé funcional de um sistema confiável. Um crachá bem criptografado em um controlador mal configurado continua sendo uma falha. A robustez do controle de acesso depende tanto da configuração da rede e da política de administração quanto da escolha da tecnologia do crachá.