Un progetto di controllo accessi tramite badge non si limita alla scelta tra MIFARE Classic e DESFire. L’affidabilità del sistema dipende prima di tutto dall’architettura di comunicazione tra lettori, controllori e software di supervisione, e poi dalla politica di gestione degli identificativi. Qui di seguito dettagliamo i punti tecnici che le guide generali trascurano.
Vulnerabilità del protocollo RFID e protezione anti-clonazione dei badge
I badge MIFARE Classic utilizzano una crittografia proprietaria (Crypto-1) compromessa da oltre un decennio. Un dispositivo di consumo come il Flipper Zero permette di leggere, copiare e riprodurre un identificativo Classic in pochi secondi. Implementare questo tipo di badge equivale a installare una serratura di cui la chiave si duplica in un parcheggio.
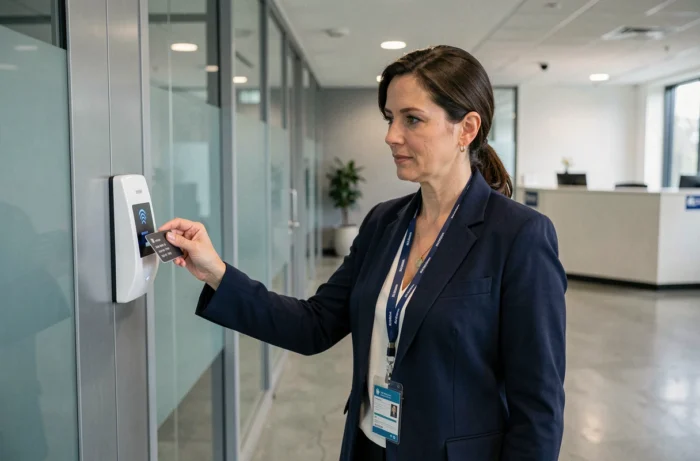
MIFARE DESFire EV2 o EV3 con crittografia AES 128 bit costituisce la base minima per un sito professionale. Il lettore e il badge stabiliscono un’autenticazione reciproca prima di qualsiasi scambio di dati, il che blocca la riproduzione e la clonazione passiva. Alcuni integratori offrono anche badge con un identificativo diversificato per sito, rendendo un badge copiato inutilizzabile su un altro perimetro.
Prima di implementare un controllo accessi tramite badge, raccomandiamo di verificare che il lettore scelto supporti la validazione crittografica completa e non solo la lettura dell’UID, poiché alcuni modelli di fascia bassa si limitano a leggere il numero di serie non crittografato del badge, annullando tutta la sicurezza DESFire.
Badge fisico o identificativo mobile: arbitraggio tecnico per i vostri locali
Secondo i dati HID pubblicati nel 2024, il 39 % delle organizzazioni utilizza già identità mobili. L’identificativo di accesso diventa un token digitale memorizzato in Google Wallet o nel portafoglio iOS, con conseguenze dirette sulla gestione operativa.
Vantaggi concreti del badge mobile
- Revoca istantanea a distanza, senza dover recuperare un badge fisico al momento della partenza di un collaboratore. Il token viene rimosso dal wallet in pochi secondi dalla console di amministrazione.
- Delegazione di accesso temporaneo tramite link o codice QR, utile per visitatori e fornitori. Nessun stock di badge per visitatori da gestire né cauzione da mantenere.
- Eliminazione del rischio di clonazione hardware, poiché l’identificativo si basa su un elemento sicuro (Secure Element) dello smartphone, non leggibile da un lettore di terze parti.
Vincoli da valutare
Il badge mobile presuppone che ogni utente disponga di uno smartphone compatibile NFC o BLE. In un ambiente industriale o logistico, questa ipotesi non è sempre valida. La coesistenza di badge fisici DESFire e identificativi mobili sugli stessi lettori è possibile, ma richiede lettori multi-protocollo e un software di supervisione in grado di gestire entrambi i tipi di identificativi in un unico repository.
Il costo delle licenze per identificativo mobile varia a seconda dell’editore. Su un sito con diverse centinaia di utenti, la differenza di costo totale può rendere il badge fisico più pertinente se il turnover rimane basso.
Architettura di rete e conformità NIS2 del sistema di controllo accessi
La direttiva NIS2, la cui trasposizione nel diritto francese ha subito ritardi, impone alle entità interessate requisiti rafforzati sulla sicurezza dei sistemi informatici, compresi i sistemi di controllo accessi fisici connessi alla rete IT. Un controllore di accesso collegato alla LAN dell’azienda diventa un vettore di attacco potenziale se non è segmentato.
Osserviamo che la maggior parte delle installazioni nelle PMI colloca ancora i controllori sulla stessa VLAN delle postazioni di lavoro. Isolare i controllori di accesso in una VLAN dedicata con filtraggio rigoroso limita la superficie di attacco. Il flusso tra il software di supervisione e i controllori deve transitare in TLS, e le password predefinite dei controllori devono essere cambiate al momento della messa in servizio.
Supervisione cloud o on-premise
Le soluzioni cloud semplificano la manutenzione e gli aggiornamenti di sicurezza, ma introducono una dipendenza dalla connessione Internet. In caso di interruzione, il controllore deve funzionare in modalità autonoma con la sua base locale di diritti. Verifica la capacità di archiviazione integrata del controllore e la politica di sincronizzazione al momento della riconnessione.
Un’architettura on-premise conserva il controllo totale dei dati di tracciabilità. Rimane privilegiata nei settori soggetti a forti vincoli normativi (difesa, salute, siti Seveso).
Dimensionamento e scelta del sistema di chiusura per area
Il tipo di organo di chiusura condiziona l’affidabilità tanto quanto il badge stesso. Una serratura elettrica a emissione è adatta per una porta interna leggera, ma libera il pignone in caso di interruzione di corrente, il che rappresenta un problema di sicurezza su un’uscita che dà verso l’esterno.
- Ventosa elettromagnetica (da 300 a 600 kg di ritenzione a seconda del modello) per porte tagliafuoco e accessi esterni. Funziona in modalità “fail-safe”: la porta si sblocca in caso di interruzione, in conformità con i requisiti di evacuazione in caso di incendio.
- Serratura elettrica a rottura per locali tecnici dove la porta deve rimanere bloccata anche senza alimentazione (“fail-secure”).
- Serratura motorizzata per porte ad alto passaggio che richiedono un bloccaggio multipunto, in particolare per gli accessi principali degli edifici terziari.
Ogni punto di accesso deve essere trattato singolarmente in base alla sua esposizione, alla sua classificazione antincendio e al suo volume di passaggio. Una tabella di zonizzazione che incrocia questi criteri con il tipo di chiusura evita errori di dimensionamento.
La tracciabilità degli accessi, la gestione dettagliata delle fasce orarie per profilo utente e la capacità di revocare un identificativo in tempo reale formano il trittico funzionale di un sistema affidabile. Un badge ben crittografato su un controllore mal configurato rimane una falla. La robustezza del controllo accessi dipende tanto dalla configurazione della rete e dalla politica di amministrazione quanto dalla scelta della tecnologia del badge.